Een goede website- of webshopbeveiliging bestaat uit meer dan alleen een SSL-certificaat. In de praktijk zien we dat veel websites en ook webshops kwetsbaar zijn door het ontbreken van basisonderhoud en periodieke controles.
De meest voorkomende fouten zijn:
1. Geen updates uitvoeren
Verouderde software bevat vaak bekende kwetsbaarheden die misbruikt kunnen worden door aanvallers.
2. Zwakke wachtwoorden en geen 2FA gebruiken
Een eenvoudig of hergebruikt wachtwoord en geen tweestapsverificatie (2FA) vergroot het risico op ongeautoriseerde toegang.
3. Geen werkende of geteste back-ups
Een back-up is pas waardevol als deze ook daadwerkelijk succesvol kan worden teruggezet.
4. Geen beveiligingsscan uitvoeren
Malware en verdachte activiteiten kunnen lange tijd onopgemerkt aanwezig zijn zonder duidelijke signalen.
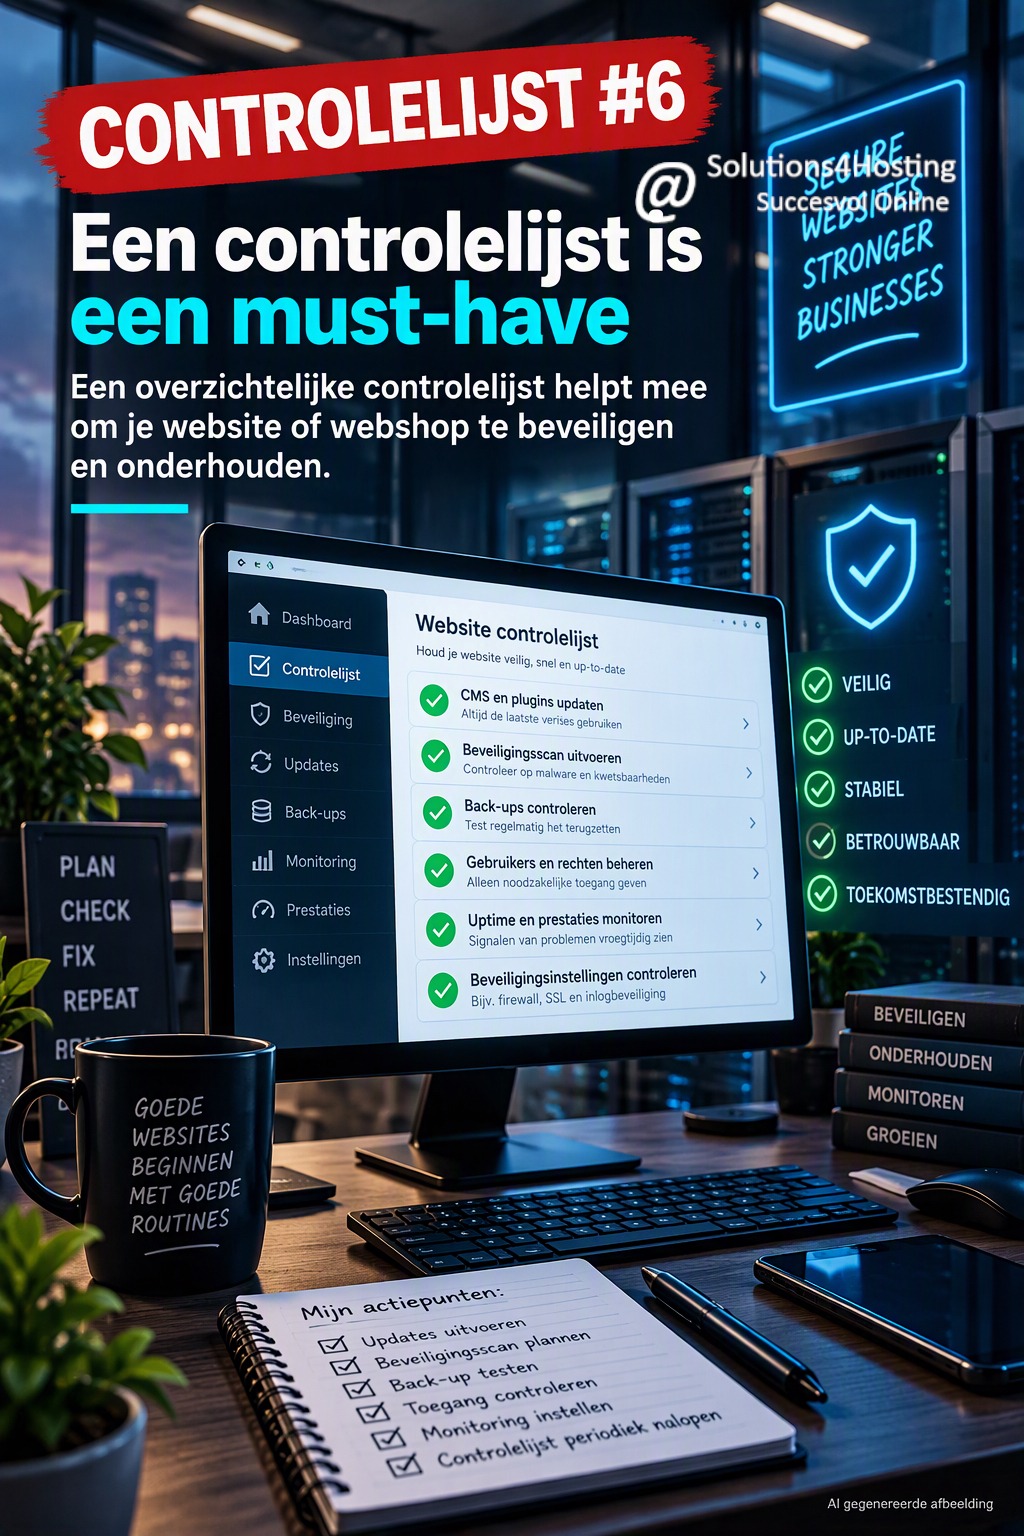
5. Geen controlelijst
Een overzichtelijke controlelijst helpt om belangrijke beveiligings- en onderhoudstaken structureel uit te voeren. Denk aan:
✅ CMS, thema en plug-ins up-to-date houden
✅ Sterke wachtwoorden en tweefactorauthenticatie (2FA) gebruiken
✅ Back-ups maken én regelmatig testen
✅ Regelmatig malware- en beveiligingsscans uitvoeren
✅ Gebruikersrechten en toegangsbeheer controleren
✅ HSTS en security headers configureren en controleren
Door regelmatig onderhoud uit te voeren verklein je de kans op beveiligingsincidenten en zorg je ervoor dat jouw website of webshop veilig, stabiel en betrouwbaar blijft.
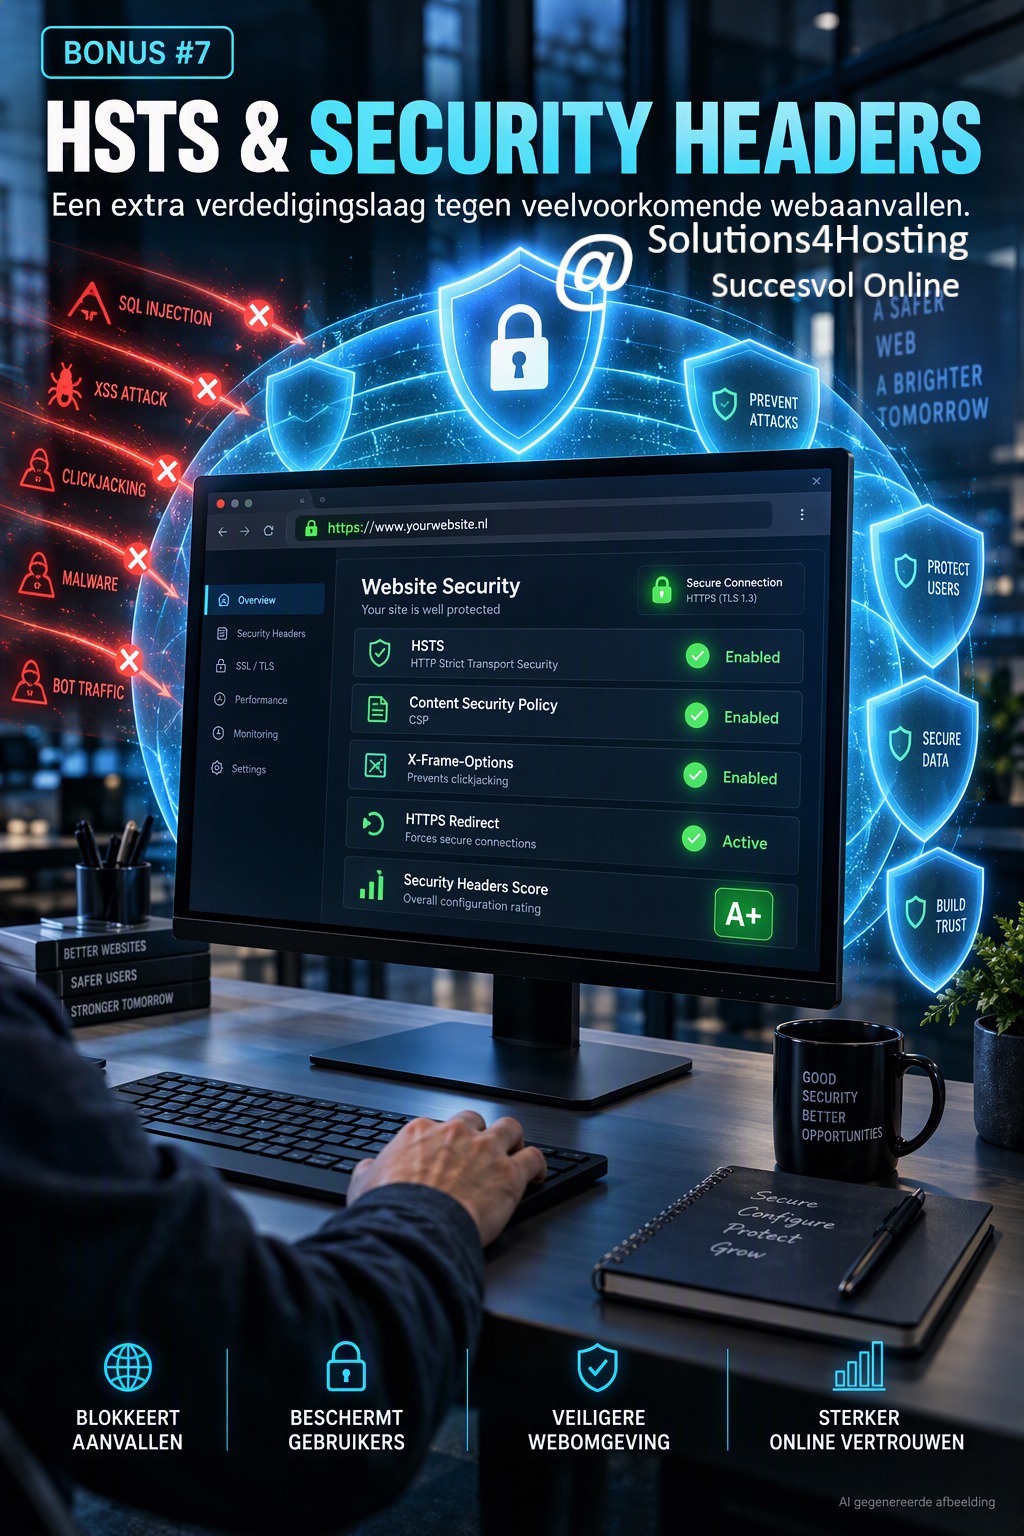
6. Geen geconfigureerde HTST en security headers
Naast updates, scans en back-ups is het belangrijk om je website of webshop te beschermen met moderne browserbeveiliging. HSTS dwingt veilige HTTPS-verbindingen af, terwijl security headers extra bescherming bieden tegen diverse webaanvallen. Een correcte configuratie draagt bij aan een veiligere, betrouwbaardere en professionelere website of webshop voor bezoekers en klanten.
Waarom?
HSTS (HTTP Strict Transport Security) zorgt ervoor dat bezoekers altijd via een beveiligde HTTPS-verbinding met je website communiceren. Security headers helpen daarnaast bescherming te bieden tegen veelvoorkomende aanvallen, zoals clickjacking, XSS (Cross-Site Scripting) en ongewenste contentinjectie.
Belangrijke security headers zijn bijvoorbeeld:
🔒 HSTS (Strict-Transport-Security)
🔒 Content-Security-Policy (CSP)
🔒 X-Frame-Options
🔒 X-Content-Type-Options
🔒 Referrer-Policy
🔒 Permissions-Policy
Visuele posts